Showing posts with label facebook. Show all posts
Showing posts with label facebook. Show all posts
Saturday, February 18, 2017
Hack Facebook with Keystroke Recorder ASK SHANU
Hack Facebook with Keystroke Recorder ASK SHANU
With my experience of over 3 years, I can tell you that there are only one Easy way to successfully hack a Facebook password. Let me explain:
1. Keylogging – The Easiest Way!
Keylogging refers to simply recording each and every keystroke that is typed on a specific computer’s keyboard. This can be done using a small computer program called keylogger (also known as spy software). Once installed, this program will automatically load from the start-up, runs in the invisible mode and start capturing each and every keystroke. This obviously includes the password of Facebook, email or any other online account. Since keyloggers are designed for novice users, anyone with a basic knowledge of computer can install and use this software with ease.
Hence, keylogging is the easiest way to hack a Facebook password. I recommend the following keylogger as the best one to fulfill your needs: (keylogger Pro)

How it Works?
To hack the Facebook password, all you need to do is just install keylogger pro on the target computer. When the target user logs into his Facebook account from this computer, the login details (username and password) are captured and Record instantly in note file on pc. You can later access the stored logs to obtain the Facebook password.
1. Keylogging – The Easiest Way!
Keylogging refers to simply recording each and every keystroke that is typed on a specific computer’s keyboard. This can be done using a small computer program called keylogger (also known as spy software). Once installed, this program will automatically load from the start-up, runs in the invisible mode and start capturing each and every keystroke. This obviously includes the password of Facebook, email or any other online account. Since keyloggers are designed for novice users, anyone with a basic knowledge of computer can install and use this software with ease.
Hence, keylogging is the easiest way to hack a Facebook password. I recommend the following keylogger as the best one to fulfill your needs: (keylogger Pro)
How it Works?
To hack the Facebook password, all you need to do is just install keylogger pro on the target computer. When the target user logs into his Facebook account from this computer, the login details (username and password) are captured and Record instantly in note file on pc. You can later access the stored logs to obtain the Facebook password.
Available link for download

Thursday, February 2, 2017
How to Change Facebook Themes with Chrome Extension
How to Change Facebook Themes with Chrome Extension
Hey guys, Couple of Days ago i was just Surfing Google Chrome webstore and i somehow stumbled upon a Chrome Extension. Yes,a Chrome extension that will give my Facebook a Whole new look. I was anxious to try it, so i just installed it and checked my facebook. i was surprised to see my facebook homepage have all new look. I found it cool and so i decided to write steps on How to Change Facebook Themes using Chrome Extension
Earlier i have seen many extensions but Recently this one is on Top of my list.So today i decided to share with you all about this particular Extension that will give your facebook a whole new look. With this Facebook Themes Chrome extension, you get to choose your favourite Color and theme.Which is that extension ? How to Install ? How to Use it ? Stay calm, I will show you Complete Procedure step by step, Just stay with me.

Credit: SMART TRICKS
Earlier i have seen many extensions but Recently this one is on Top of my list.So today i decided to share with you all about this particular Extension that will give your facebook a whole new look. With this Facebook Themes Chrome extension, you get to choose your favourite Color and theme.Which is that extension ? How to Install ? How to Use it ? Stay calm, I will show you Complete Procedure step by step, Just stay with me.
How to Change Facebook Themes?
Steps
- First of all, Goto the Chrome Web Store, Download and Install Facebook Themes Extension.
- Install the Facebook Theme Extension by clicking on Free or Add to Chrome Button on Top Right hand Side of the Web page. (Feel free to Check the Reviews about this extension before installing.)
- It will take just a second to download the Extension, Now Click on Customize and Control Google Chrome Button > Tools > Extensions OR Alternatively you can just Type : chrome://extensions/ in your address bar to show up all installed extensions
- Now if you have Many Extensions Installed, Look for Facebook Themes Extension and Click on “Option” . Refer to The below picture to get more clear idea about what i am trying to explain here.
Available link for download
Wednesday, December 21, 2016
How to Download Youtube facebook and Daily motion Videos without Installing Video Downloading Software
How to Download Youtube facebook and Daily motion Videos without Installing Video Downloading Software
I have seen a lot of people asking in various forums that “how to download youtube videos without installing Video Downloader? ” or how to download facebook videos Without installing Downloader? ” and how to download Daily motion videos without installing download accelerator? ”.
You probably don’t require a Downloader regarding downloading videos from youtube, facebook or daily motion. Although there are a lot of Video Downloader are avrailable to download videos from youtube,. But the problem is that it may download a new youtude video although not one by daily motion or facebook. Its really frustrating!

Here I am going to tell you how to this. I hope you will find it interesting and usefull.
1. Download YouTube Videos.
a. Go to youtube, search for required video. Just play it there. When it starts playing, copy the URL or Address from address bar.
b.Open a new tab in your browser, and open www.keepvid.com
c. There you will find a text field to paste the address of the required video that you have just copied from youtube. Paste it there and hit the download button.
d. After a while you must see the download links of the required video in various formats and qualities. Just click the format or size you need. It will start downloading for you. Isn’t it really simple?
2. Download Facebook Videos.
a. Browse the required video on facebook. Play it there and copy the URL when it starts playing.
b.Repeat the above process from b through d.
3. Download DailyMotion Videos.
a. Browse the required video on dailymotion and click to start playing. Copy the video address from address bar.
b.Open www.savevideo.me in new tab.
c. Paste the copied URL of required video in the mentioned area. And Hit the Download Button.
d.After a while you will see the download links of the required video in various formats and qualities. Just click the format or size you need. It will start downloading for you. Isn’t it too really simple?
From the above steps you might have noticed that the steps are all same but the difference is that when you need to download a video from facebook or youtube you should use www.keepvid.com, and if you have to download a video from dailymotion you need www.savevideo.me. The steps are all pretty simple!
You probably don’t require a Downloader regarding downloading videos from youtube, facebook or daily motion. Although there are a lot of Video Downloader are avrailable to download videos from youtube,. But the problem is that it may download a new youtude video although not one by daily motion or facebook. Its really frustrating!
Here I am going to tell you how to this. I hope you will find it interesting and usefull.
1. Download YouTube Videos.
a. Go to youtube, search for required video. Just play it there. When it starts playing, copy the URL or Address from address bar.
b.Open a new tab in your browser, and open www.keepvid.com
c. There you will find a text field to paste the address of the required video that you have just copied from youtube. Paste it there and hit the download button.
d. After a while you must see the download links of the required video in various formats and qualities. Just click the format or size you need. It will start downloading for you. Isn’t it really simple?
2. Download Facebook Videos.
a. Browse the required video on facebook. Play it there and copy the URL when it starts playing.
b.Repeat the above process from b through d.
3. Download DailyMotion Videos.
a. Browse the required video on dailymotion and click to start playing. Copy the video address from address bar.
b.Open www.savevideo.me in new tab.
c. Paste the copied URL of required video in the mentioned area. And Hit the Download Button.
d.After a while you will see the download links of the required video in various formats and qualities. Just click the format or size you need. It will start downloading for you. Isn’t it too really simple?
From the above steps you might have noticed that the steps are all same but the difference is that when you need to download a video from facebook or youtube you should use www.keepvid.com, and if you have to download a video from dailymotion you need www.savevideo.me. The steps are all pretty simple!
Available link for download
Wednesday, December 14, 2016
Facebook auto group poster software 2015 Free Download ASK SHANU
Facebook auto group poster software 2015 Free Download ASK SHANU
 Facebook auto group poster software;this works only on windows system not on MAC,netframework should be updated,watch the instructions video that you can see on the file.

Available link for download
Tuesday, December 13, 2016
Get Facebook Popup Like Box for your Blog Here
Get Facebook Popup Like Box for your Blog Here
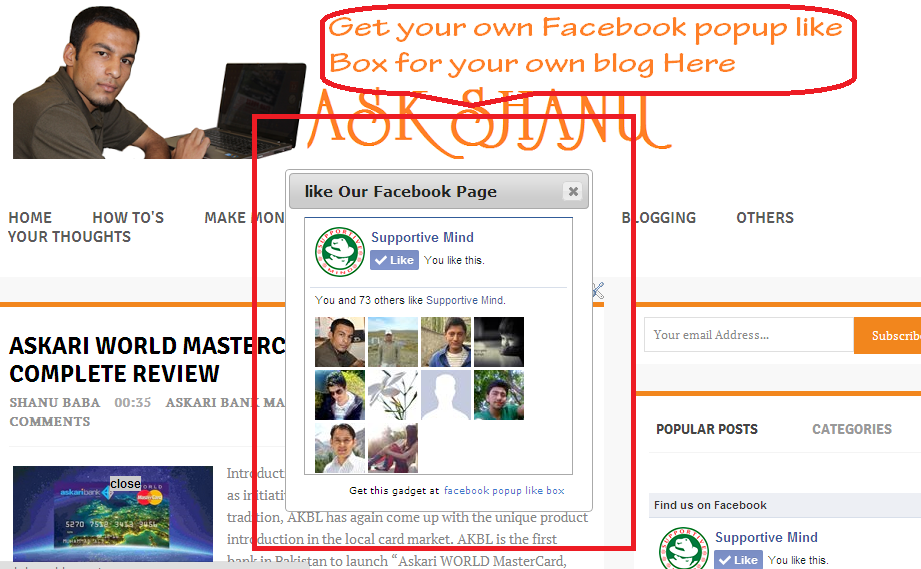
Do you want To Get POPUP like Box for your Blog?
Then Just follow these simple steps....
First you need to copy this code.
Note: Replace supportivemind with you facebook page username in this code.
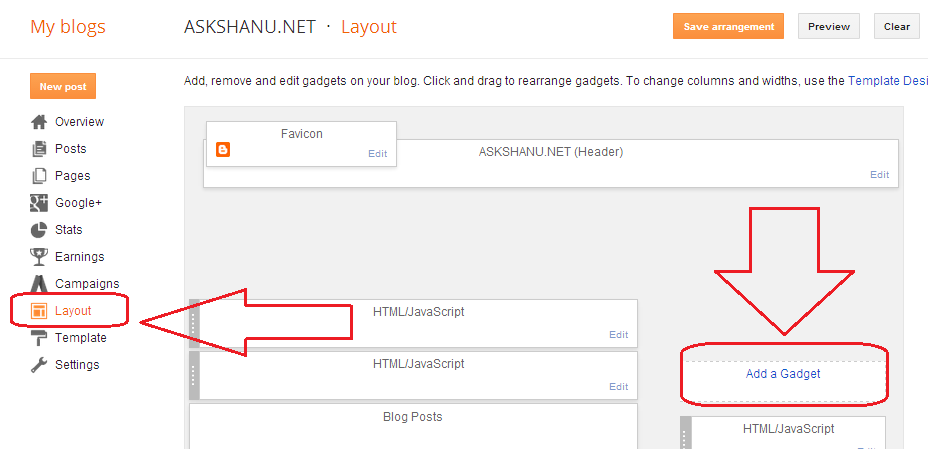
Step 1. Open Blogger Dashboard and go to "Layout" and click on "Add a Gadget".
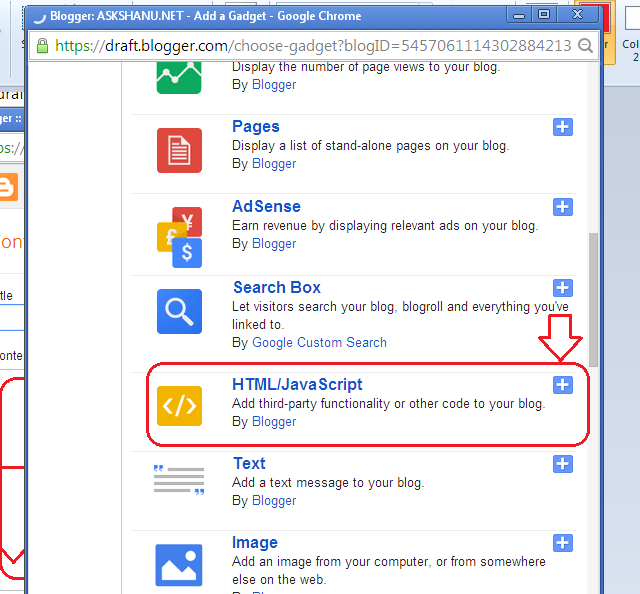
Step 2. Now Find the "html/javascript editor" in Gadgets lists and click on "plus sign".
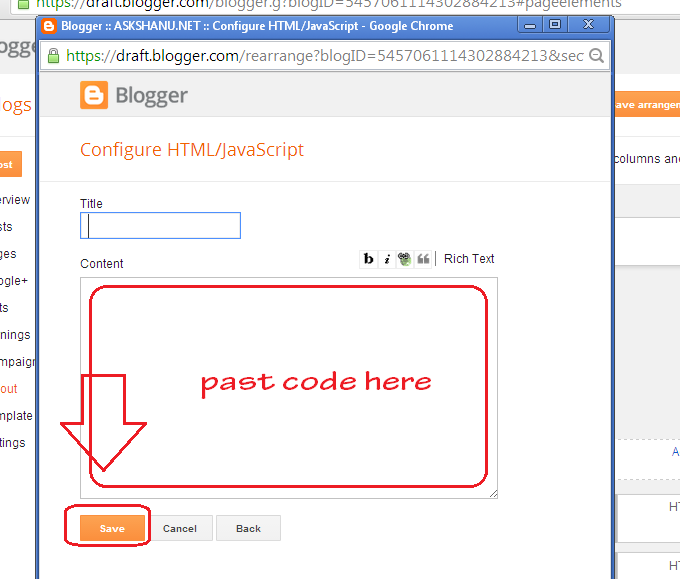
Step 3. Now past copied code into editor and click on "Save" Button.
Step 5. At last you need to click on "Save arrangement" Button to get your Gadget operational, After saving arrangement visit your blog to See your Facebook popup Like Box.
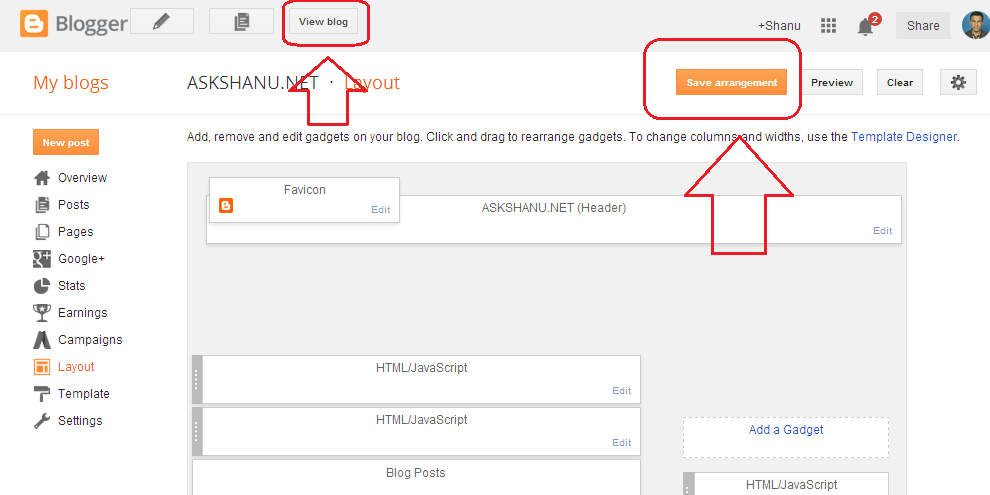
Still having problem in placing code on your blog, then share you problem in comment box I will Solve your problem immediately.
Thanks for Reading ...... :)
Available link for download
Wednesday, November 30, 2016
How to increase facebook page likes without a software or website real likes 100 working trick
How to increase facebook page likes without a software or website real likes 100 working trick

- Open Facebook
- Go to any (Facebook #Page ).
- Run As (Normal User) not as admin page!
- Go to ConsoleBox by pressing ( Ctrl + Shift + K ).
- Now past the downloaded code and press enter to start.
- DOWNLOAD AUTO LIKE CODE HERE
Was this helpful comment below....
Available link for download
Sunday, November 27, 2016
Metasploit Hookear con NetRipper los navegadores para robar las contraseñas de Facebook Gmail o Twitter
Metasploit Hookear con NetRipper los navegadores para robar las contraseñas de Facebook Gmail o Twitter
En la pasada Defcon 23 se liberó una aplicación denominada NetRipper. Esta aplicación es una herramienta de post-explotación que permite interceptar el tráfico de red y, por ejemplo, es capaz de capturar tanto el tráfico en plano y el cifrado. En otras palabras, podremos hookear los navegadores de la máquina y robar las credenciales de Gmail, Facebook, Twitter u Outlook, ya que estamos en un nivel inferior, antes de que el HSTS haga su juego. También podremos extraer cookies de sesión, por lo que si la víctima tiene algún servicio al que se conecta con cookie persistente se podría sustraer.
La herramienta tiene una versión para Windows con un binario o .EXE, una versión para PowerShell y otra versión en forma de módulo de Metasploit. A mí me llamó la atención tanto el script de PowerShell, ya que se podría utilizar con el Powershell Empire y utilizarlo como script de post-explotación y la versión de Metasploit, ya que junto a una sesión de Meterpreter podríamos hacer grandes cosas. Para este artículo decidí orientarlo hacia el caso de Metasploit.
Instalación de NetRipper en Metasploit
Tal y como se puede leer en el Github de la herramienta, su instalación es básica, simplemente descargar los ficheros, por ejemplo, con un git clone. Después, hay que seguir los pasos que se detallan a continuación:
Cómo se puede ver el proceso de instalación o de adición al framework es sencillo. Antes de continuar con el artículo vamos a pararnos a visualizar la siguiente imagen sobre dónde NetRipper se inyecta y cómo funciona.
Se puede consultar más detalles sobre la charla de la Defcon y sobre el funcionamiento de la herramienta en la dirección URL de las diapositivas de Ionut Popescu, autor de la investigación y de la herramienta.
PoC: Hookeando navegadores y obteniendo contraseñas de Gmail o Facebook
La prueba de concepto la comenzamos en el estado en el que el auditor o el atacante ya tienen la sesión de Meterpreter conseguida. Sin perder la sesión ejecutamos el comando background y, posteriormente, cargamos el módulo de netripper con la instrucción use post/windows/gather/netripper. Tal y como se puede ver en la imagen, el módulo ofrece diferentes opciones, a través de sus atributos.
Hay varios atributos que tenemos que configurar. El primero, y el requerido sí o sí, es el identificador de sesión. Tenemos que indicar por cual sesión queremos ejecutar el módulo de post-explotación. En esta prueba de concepto utilizaremos la sesión número 1 conseguida previamente para ejecutar el código.
Por otro lado, hay que configurar el atributo PROCESSNAMES, indicando cual es el nombre del proceso al que NetRipper debe hacer el hook. Para este ejemplo, utilizaremos iexplore.exe, para ello ejecutamos set PROCESSNAMES iexplore.exe. Podríamos separar por comas e intentar hacer hooking a más procesos que nos interesasen.
Una vez configurado se puede ejecutar el comando run y el módulo será ejecutado a través de la sesión de Meterpreter. El módulo listará los procesos y se quedará con los procesos que encajen con los valores indicados en el atributo PROCESSNAMES, tal y como se puede ver en la imagen.
En este instante vemos que tenemos 2 procesos de Internet Explorer hookeados. En la siguiente ruta de la máquina comprometida se comenzará a escribir ficheros de texto con las peticiones HTTP que el navegador envía, justo antes de que se cifren.
Si echamos un ojo, por ejemplo al fichero que comienza con el PID_iexplore.exe_EncryptMessage.txt podemos ver las peticiones en texto plano. La máquina víctima es un Windows 8.1, se puede ver en la petición a través del User-Agent. La petición POST queda al descubierto con NetRipper y obtenemos el usuario y contraseña.
Es cierto que un KeyLogger podría darnos un resultado similar, y Metasploit también tiene esta posibilidad. Lo que no lograríamos sería la limpieza y todos los datos que obtenemos con NetRipper, ya que como se mencionó anteriormente, quizá solo podamos robar una cookie y eso ya es mucho. Si la víctima visita Facebook y hace login o simplemente tiene una sesión abierta, le podríamos robar la cookie de sesión.
En la siguiente anterior vemos cómo robar la contraseña de Facebook, lo único que tenemos que hacer es visualizar el fichero indicado anteriormente. Como nota aclaratoria, con Meterpreter podremos descargar los ficheros de texto con esta información que NetRipper genera en la máquina comprometida. El comando que debemos utilizar es download [ruta origen] [ruta destino].
Una PoC de NetRipper para robar cuentas de Facebook en vídeo
En el siguiente vídeo tienes un ejemplo de cómo un Windows 8.1 es vulnerado con Metasploit a través de una versión vulnerable de Easy File Sharing FTP. Una vez que el equipo con Windows 8.1 es controlado con Meterpreter, se utiliza el módulo de post-explotación de NetRipper para hookear Internet Explorer y robar las credenciales de un inicio de sesión en Facebook.
NetRipper es una potente herramienta integrada con el framework de Metasploit, lo cual hace que un proceso complejo o que pueda llevarnos más tiempo en una auditoría podemos realizarlo rápidamente. Interesante herramienta que debemos llevar en la mochila en una auditoría interna.
Autor: Pablo González Pérez (@pablogonzalezpe)
Escritor de los libros "Metasploit para Pentesters", "Ethical Hacking" y “Pentesting con Powershell”
 |
| Metasploit: Cómo hookear con NetRipper los navegadores para robar las contraseñas |
La herramienta tiene una versión para Windows con un binario o .EXE, una versión para PowerShell y otra versión en forma de módulo de Metasploit. A mí me llamó la atención tanto el script de PowerShell, ya que se podría utilizar con el Powershell Empire y utilizarlo como script de post-explotación y la versión de Metasploit, ya que junto a una sesión de Meterpreter podríamos hacer grandes cosas. Para este artículo decidí orientarlo hacia el caso de Metasploit.
Instalación de NetRipper en Metasploit
Tal y como se puede leer en el Github de la herramienta, su instalación es básica, simplemente descargar los ficheros, por ejemplo, con un git clone. Después, hay que seguir los pasos que se detallan a continuación:
 |
| Figura 2: Instalación de NetRipper en Metasploit |
Cómo se puede ver el proceso de instalación o de adición al framework es sencillo. Antes de continuar con el artículo vamos a pararnos a visualizar la siguiente imagen sobre dónde NetRipper se inyecta y cómo funciona.
 |
| Figura 3: Esquema de hooking de NetRipper |
Se puede consultar más detalles sobre la charla de la Defcon y sobre el funcionamiento de la herramienta en la dirección URL de las diapositivas de Ionut Popescu, autor de la investigación y de la herramienta.
PoC: Hookeando navegadores y obteniendo contraseñas de Gmail o Facebook
La prueba de concepto la comenzamos en el estado en el que el auditor o el atacante ya tienen la sesión de Meterpreter conseguida. Sin perder la sesión ejecutamos el comando background y, posteriormente, cargamos el módulo de netripper con la instrucción use post/windows/gather/netripper. Tal y como se puede ver en la imagen, el módulo ofrece diferentes opciones, a través de sus atributos.
 |
| Figura 4: Opciones de NetRipper |
Hay varios atributos que tenemos que configurar. El primero, y el requerido sí o sí, es el identificador de sesión. Tenemos que indicar por cual sesión queremos ejecutar el módulo de post-explotación. En esta prueba de concepto utilizaremos la sesión número 1 conseguida previamente para ejecutar el código.
Por otro lado, hay que configurar el atributo PROCESSNAMES, indicando cual es el nombre del proceso al que NetRipper debe hacer el hook. Para este ejemplo, utilizaremos iexplore.exe, para ello ejecutamos set PROCESSNAMES iexplore.exe. Podríamos separar por comas e intentar hacer hooking a más procesos que nos interesasen.
Una vez configurado se puede ejecutar el comando run y el módulo será ejecutado a través de la sesión de Meterpreter. El módulo listará los procesos y se quedará con los procesos que encajen con los valores indicados en el atributo PROCESSNAMES, tal y como se puede ver en la imagen.
 |
| Figura 5: Hooking en Internet Explorer |
En este instante vemos que tenemos 2 procesos de Internet Explorer hookeados. En la siguiente ruta de la máquina comprometida se comenzará a escribir ficheros de texto con las peticiones HTTP que el navegador envía, justo antes de que se cifren.
 |
| Figura 6: Ficheros con peticiones HTTP realizadas |
Si echamos un ojo, por ejemplo al fichero que comienza con el PID_iexplore.exe_EncryptMessage.txt podemos ver las peticiones en texto plano. La máquina víctima es un Windows 8.1, se puede ver en la petición a través del User-Agent. La petición POST queda al descubierto con NetRipper y obtenemos el usuario y contraseña.
 |
| Figura 7: Fichero con petición HTTP que almacena usuario y contraseña de Google |
Es cierto que un KeyLogger podría darnos un resultado similar, y Metasploit también tiene esta posibilidad. Lo que no lograríamos sería la limpieza y todos los datos que obtenemos con NetRipper, ya que como se mencionó anteriormente, quizá solo podamos robar una cookie y eso ya es mucho. Si la víctima visita Facebook y hace login o simplemente tiene una sesión abierta, le podríamos robar la cookie de sesión.
 |
| Figura 8: Credenciales de Facebook en sesión HTTP |
En la siguiente anterior vemos cómo robar la contraseña de Facebook, lo único que tenemos que hacer es visualizar el fichero indicado anteriormente. Como nota aclaratoria, con Meterpreter podremos descargar los ficheros de texto con esta información que NetRipper genera en la máquina comprometida. El comando que debemos utilizar es download [ruta origen] [ruta destino].
Una PoC de NetRipper para robar cuentas de Facebook en vídeo
En el siguiente vídeo tienes un ejemplo de cómo un Windows 8.1 es vulnerado con Metasploit a través de una versión vulnerable de Easy File Sharing FTP. Una vez que el equipo con Windows 8.1 es controlado con Meterpreter, se utiliza el módulo de post-explotación de NetRipper para hookear Internet Explorer y robar las credenciales de un inicio de sesión en Facebook.
Figura 9: Robo de cuenta de Facebook con NetRipper
NetRipper es una potente herramienta integrada con el framework de Metasploit, lo cual hace que un proceso complejo o que pueda llevarnos más tiempo en una auditoría podemos realizarlo rápidamente. Interesante herramienta que debemos llevar en la mochila en una auditoría interna.
Autor: Pablo González Pérez (@pablogonzalezpe)
Escritor de los libros "Metasploit para Pentesters", "Ethical Hacking" y “Pentesting con Powershell”
Sigue Un informático en el lado del mal - Google+ RSS 0xWord

Available link for download
Friday, November 25, 2016
Cómo Facebook espía tus conversaciones de WhatsApp WhatsApp Facebook Privacidad doxing
Cómo Facebook espía tus conversaciones de WhatsApp WhatsApp Facebook Privacidad doxing
No, no os alarméis que Facebook no se lee vuestros mensajes que enviáis en vuestras conversaciones de WhatsApp, aunque si vigila con quién tienes las conversaciones. Esto se nota porque poco a poco Facebook va haciendo la integración entre los datos que tiene de los usuarios y los datos que de por sí tiene en la red social, con el objetivo de mejorar el funcionamiento de sus sistemas de inteligencia. Y se puede palpa en varios aspectos de la red social, como por ejemplo en la sugerencia de amigos que a día de hoy se hace ya en Facebook para lo que parece más que claro que utiliza también como referencia con quién tienes conversaciones en WhtasApp. Para contaros eso os traigo la historia que me describió un lector (¡gracias Avelino Domínguez!) que le había pasado con WhatsApp y Facebook.
 |
| Figura 1: Cómo Facebook te "espía" tus conversaciones de WhatsApp |
La anécdota comienza con un descuido que alguna vez seguro que os ha sucedido. Consiste en que envíes por error un mensaje de WhatsApp a un número equivocado o antiguo o, en su defecto, que lo recibas. Esto es algo que entra dentro de lo posible cuando estamos hablando de teclear un nuevo número dentro del terminal por primera vez o dar de alta un contacto. En este caso nuestro amigo recibió un mensaje de una desconocida en su WhatsApp, y que, como se puede ver en la imagen, no estaba en su lista de contactos.
 |
| Figura 2: El mensaje erróneo recibido por WhatsApp |
Si nos fijamos en la captura de la imagen se puede inferir información de la configuración de WhatsApp de la persona que envía el mensaje, que está lejos de tener configurado WhatsApp a prueba de balas, especialmente en cuanto a las opciones de privacidad de WhatsApp.
Como se puede ver, es posible acceder a la fotografía del remitente del mensaje sin que el destinatario lo tenga en sus contactos, lo que significa que la opción de compartir foto la tiene habilitada para todo el mundo o que la opción de visualizar la foto la tiene solo para sus contactos y ha agregado a nuestro protagonista como contacto - algo probable -.
 |
| Figura 3: Opciones de visualización de foto de perfil |
Por supuesto, nuestro protagonista, como se puede ver en la captura de la Figura 2, no le contestó en ningún momento, pero más tarde, cuando se conectó a Facebook pudo ver que la red social le estaba recomendando como amigo a la misma persona que se había equivocado a la hora de enviar el mensaje.
 |
| Figura 4: Amigos recomendados en Facebook |
Es fácil darse cuenta de que es la misma persona porque, casualidades de la vida, no solo la persona que le envió el mensaje de WhatsApp tenía configuradas sus opciones de privacidad para que le mostrara su foto de perfil, sino que además había utilizado la misma foto en su perfil de Facebook.
¿Cómo había hecho Facebook la conexión?
Pues según cuenta nuestro amigo, parece evidente que mediante los datos de WhatsApp. Sabía que había una conversación en WhatsApp así que posiblemente se conocían por que buscaría su conexión de usuarios a nivel de Facebook y el motor descubrió que los usuarios de Facebook no eran amigos, así que se lo recomendó. La pregunta es, ¿cómo conectó los usuarios de WhtasApp - números de teléfono -, con los usuarios de Facebook? Las respuestas pueden ser dos distintas, y probablemente Facebook utiliza las dos aproximaciones.
Aproximación 1: Números de Teléfono registrado en cuentas Facebook
Como ya hemos visto en varios artículos, tu puedes asociar tu número de teléfono en tu cuenta de Facebook para tener un segundo factor de autenticación o para hacer uso de Facebook Messenger, esto, como vimos, puede utilizarse para desenmascarar cuentas de Facebook o para hacer una base de datos inversa de números de teléfono asociados a cuentas de Facebook. Esto le permite a Facebook tener la relación Facebook User -> Número de Teléfono.
 |
| Figura 5: ¿Quién puede buscarte por número de teléfono en Facebook? Respuesta: Facebook |
Este es el caso del protagonista de esta historia, que tiene el número de teléfono asociado a su cuenta de Facebook, así que el 50% de la conexión ya la tiene hecha el motor de inteligencia de la red social.
Aproximación 2: Identificadores de dispositivos móviles
Facebook es una platform App, es decir, es de las que más permisos requiere en el mundo de los dispositivos móviles. Esta es la lista de permisos que pide en Android, vista en nuestra plataforma Tacyt. Con estos permisos puede extraer información del dispositivo suficiente como para identificar un mismo dispositivo desde la app de WhatsApp y desde la app de Facebook, con lo que si el usuario tiene de Facebook tiene la app del móvil instalada en el mismo móvil desde el que usa WhatsApp puede tener la base de datos del cliente con la relación Número de Teléfono -> ID Device o número de Telefónono -> Facebook User.
Entre los permisos, se puede ver que tiene acceso a GET_ACCOUNTS, que puede permitirle acceder a las cuentas configuradas - incluso sacar el número de teléfono de otras apps que lo hayan usado como identificador - y READ_PHONE_STATE, que también puede ser utilizado para obtener ese número de teléfono.
 |
| Figura 6: Permisos de Facebook en Android |
Entre los permisos, se puede ver que tiene acceso a GET_ACCOUNTS, que puede permitirle acceder a las cuentas configuradas - incluso sacar el número de teléfono de otras apps que lo hayan usado como identificador - y READ_PHONE_STATE, que también puede ser utilizado para obtener ese número de teléfono.
 |
| Figura 7: PoC de acceso a número de teléfono con permiso READ_PHONE_STATE |
Una vez que Facebook tiene asociado el número de teléfono en las dos cuentas en su base de datos de usuarios de Facebook y descubre que hay un mensaje - cifrado o no extremo a extremo - sabe que hay una conexión, así que aunque no "espíe" tus mensajes al estilo que la gente entiende que es espiar los mensajes de WhtasApp, pero sí que "espía" con quién tienes conversaciones. Hay que tener cuidado, porque esto abre muchas posibilidades para el doxing, sobre todo si resulta que utilizas tu número de teléfono en anuncios de contactos para adultos en los que preferirías cierto anonimato, ya que con dar tu número de teléfono a alguien o que alguien lo conozca, existen posibilidades de que Facebook le ofrezca tu perfil en la red social, así que configura bien la privacidad y seguridad de tu cuenta de Facebook. Y para completar esta noticia, lee esta otra que explica cómo evitar que Facebook oiga tus conversaciones delante de tu smartphone... que ahora lo hace.
Saludos Malignos!
Sigue Un informático en el lado del mal - Google+ RSS 0xWord
Available link for download
Friday, November 11, 2016
Cómo una web sabe tu edad idioma y sexo robando los datos de Facebook
Cómo una web sabe tu edad idioma y sexo robando los datos de Facebook
Las técnicas de WebBrowsing Fingerprinting se han especializado durante mucho tiempo en realizar trucos de todo tipo para poder saber quién está delante de la web sin necesidad de que el usuario se lo diga. Desde el uso de las supercookies de todo tipo - hasta de Batería -, pasando por las técnicas de Perfect Pixel hasta averiguar la ubicación de una persona por los archivos que tiene cargados en la caché por haber visitado una web en una localización específica usando una técnica de Time-Based Web History Disclosure. Hoy os quiero contar un caso publicado por el investigador Tom Van Goethem (@tomvangoethem) que tiene que ver con cómo robar tu edad, tu sexo y tu idioma de Facebook por medio de un side-chanel.
Aunque lo voy a centrar en el caso de Facebook, este tipo de técnicas, como él explica en su trabajo de investigación disponible en el artículo "Request and Conquer: Exposing Cross-Origin Resource Size" y en la presentación que ha dado recientemente en OWASP AppSec EU, puede aplicarse a otras redes sociales como Twitter o Linkedin que permiten restringir contenido también en función de los parámetros de la persona que está visitando la red social. Vamos por partes para entender el robo de datos.
Browser-Based Timing Attacks
La técnica de robo de datos de las redes sociales remotamente se basa en utilizar una de mis técnicas favoritas para extraer información a ciegas por un side-chanel: El tiempo. Como sabéis, los side-chanels son canales paralelos que, dependiendo de la información a la que se ha accedido, permiten saber si se ha tenido éxito en una acción o no, o conocer más detalles de la información que hay detrás, como en este caso, el tamaño de las respuestas. Por ejemplo, en el caso de los ataques de Time-Based XSPA (Cross-Site Port Attack) en WordPress o Time-Based XSPA en DBKISS se utiliza el tiempo de respuesta para saber si una web tiene un determinado puerto abierto o cerrado. No se necesita tener ningún mensaje de error distinto cuando el puerto está abierto o cerrado y, simplemente con medir el tiempo de respuesta, se puede saber cómo se comportó el servidor que se intentó escanear y cuál es el estado de ese puerto.
Este tipo de ataques basados en el tiempo como side-chanel han sido y son muy populares junto a las técnicas de SQL Injection, como son los ataques de Time-Based Blind SQL Injection using Heavy Queries u otros entornos criptográficos como el caso de Lucky13 o el bug del artículo de ayer que permite enumerar usuarios en un servidor Linux usando un Time-Based info leak en OpenSSH que se produce enviando una contraseña de gran tamaño que se hashea solo cuando el usuario existe.
En este caso, el investigador proponer calcular el tamaño de un recurso descargado desde una web remota usando dos trucos distintos en el navegador. Ambos se producen en dos acciones que se ejecutan en el navegador una vez que se descarga el recurso y que por tanto eliminan cualquier problema que tenga que ver con la latencia de red, la compresión de los ficheros en el servidor, el uso de servidores de caché de red, etcétera. Es decir, el recurso se descarga, se procesa por un algoritmo en el navegador y dependiendo de si el tamaño el mayor o menor, el tiempo que tardará dicho algoritmo será diferente. Midiendo ese tiempo de procesado se puede inferir el tamaño del recurso descargado.
Los algoritmos que propone el investigador Tom Van Goethem se basan en medir el tiempo de almacenamiento y lectura de la caché por un lado, y por otro en convertir el recurso en un vídeo con una función de Video Parsing.
Con estos algoritmos, dados dos recursos de dos tamaños que difieren entre sí en un número de Kilobytes, con un número determinado de mediciones se podría determinar si el navegador ha descargado el recurso de mayor tamaño o el recurso de menor tamaño. ¿Cuántas mediciones y cuanto tiempo? Pues depende de los tamaños de los recursos.
En la tabla se puede ver cómo usando una combinación de los dos algoritmos, es decir, procesando el recurso en local con el algoritmo de Cache Storing y de Video Parsing, con a partir de diferencias de más de 20 kB en un par de segundos se puede saber si se ha descargado el que tiene 20 kB menos o el que tiene 20 kB más.
Robar tu edad, sexo e idioma a Facebook
Dicho esto, el siguiente paso es averiguar tu edad cuando visitas una web. Para ello se basa robar tu edad de Facebook aprovechando dos cosas:
Con un pequeño código en el navegador se podría saber qué post es el que Facebook ha permitido visitar y por lo tanto qué edad tiene la persona que está visitando la web.
Esto se puede hacer de igual forma, como he dejado publicado al principio, en otras redes sociales como Twitter o Linkedin que también permiten publicar artículos con restricciones lo que permitiría a cualquier página web robarte los datos usando estos trucos.
El resultado es lo que veis arriba, que una web sería capaz de inferir exactamente tu edad haciendo estas mediciones. Aquí tenéis el vídeo de la conferencia en AppSec Eu donde se explica todo esto y se pueden ver las demos en real.
Y por si os interesa, aquí están las respuestas de Facebook y Linkedin cuando se les informó de esta posibilidad de robar los datos de esta forma. No hay mucho cambio que se espere al respecto.
Como podéis ver, navegar por páginas webs y tener las sesiones abiertas de vuestras redes sociales no parece que sea la mejor idea, así que navega en privado y sin tener las sesiones abiertas.
Saludos Malignos!
 |
| Figura 1: Cómo una web sabe tu edad, idioma y sexo robando los datos de Facebook |
Aunque lo voy a centrar en el caso de Facebook, este tipo de técnicas, como él explica en su trabajo de investigación disponible en el artículo "Request and Conquer: Exposing Cross-Origin Resource Size" y en la presentación que ha dado recientemente en OWASP AppSec EU, puede aplicarse a otras redes sociales como Twitter o Linkedin que permiten restringir contenido también en función de los parámetros de la persona que está visitando la red social. Vamos por partes para entender el robo de datos.
Browser-Based Timing Attacks
La técnica de robo de datos de las redes sociales remotamente se basa en utilizar una de mis técnicas favoritas para extraer información a ciegas por un side-chanel: El tiempo. Como sabéis, los side-chanels son canales paralelos que, dependiendo de la información a la que se ha accedido, permiten saber si se ha tenido éxito en una acción o no, o conocer más detalles de la información que hay detrás, como en este caso, el tamaño de las respuestas. Por ejemplo, en el caso de los ataques de Time-Based XSPA (Cross-Site Port Attack) en WordPress o Time-Based XSPA en DBKISS se utiliza el tiempo de respuesta para saber si una web tiene un determinado puerto abierto o cerrado. No se necesita tener ningún mensaje de error distinto cuando el puerto está abierto o cerrado y, simplemente con medir el tiempo de respuesta, se puede saber cómo se comportó el servidor que se intentó escanear y cuál es el estado de ese puerto.
Este tipo de ataques basados en el tiempo como side-chanel han sido y son muy populares junto a las técnicas de SQL Injection, como son los ataques de Time-Based Blind SQL Injection using Heavy Queries u otros entornos criptográficos como el caso de Lucky13 o el bug del artículo de ayer que permite enumerar usuarios en un servidor Linux usando un Time-Based info leak en OpenSSH que se produce enviando una contraseña de gran tamaño que se hashea solo cuando el usuario existe.
 |
| Figura 2: Ataque clásico. Se descarga el archivo y se mide el tiempo de respuesta para inferir el tamaño (si tiene acceso y se obtiene el recurso completo o si no lo tiene y se obtiene un error) |
En este caso, el investigador proponer calcular el tamaño de un recurso descargado desde una web remota usando dos trucos distintos en el navegador. Ambos se producen en dos acciones que se ejecutan en el navegador una vez que se descarga el recurso y que por tanto eliminan cualquier problema que tenga que ver con la latencia de red, la compresión de los ficheros en el servidor, el uso de servidores de caché de red, etcétera. Es decir, el recurso se descarga, se procesa por un algoritmo en el navegador y dependiendo de si el tamaño el mayor o menor, el tiempo que tardará dicho algoritmo será diferente. Midiendo ese tiempo de procesado se puede inferir el tamaño del recurso descargado.
 |
| Figura 3: Cache-Storing: Medición del tiempo de almacenamiento y acceso en caché |
Los algoritmos que propone el investigador Tom Van Goethem se basan en medir el tiempo de almacenamiento y lectura de la caché por un lado, y por otro en convertir el recurso en un vídeo con una función de Video Parsing.
 |
| Figura 4: Video-Parsing. Se mide el tiempo de conversión del recurso |
Con estos algoritmos, dados dos recursos de dos tamaños que difieren entre sí en un número de Kilobytes, con un número determinado de mediciones se podría determinar si el navegador ha descargado el recurso de mayor tamaño o el recurso de menor tamaño. ¿Cuántas mediciones y cuanto tiempo? Pues depende de los tamaños de los recursos.
 |
| Figura 5: Tiempo que se tarda en averiguar si es el fichero grande o pequeño en función de la diferencia en tamaño que hay entre ambos. |
En la tabla se puede ver cómo usando una combinación de los dos algoritmos, es decir, procesando el recurso en local con el algoritmo de Cache Storing y de Video Parsing, con a partir de diferencias de más de 20 kB en un par de segundos se puede saber si se ha descargado el que tiene 20 kB menos o el que tiene 20 kB más.
Robar tu edad, sexo e idioma a Facebook
Dicho esto, el siguiente paso es averiguar tu edad cuando visitas una web. Para ello se basa robar tu edad de Facebook aprovechando dos cosas:
a) que los usuarios suelen estar logados en Facebook cuando navegan por la webAsí, un atacante podría crear posts en Facebook con un tamaño que difiera en más de 20 o 30 kB con el tamaño de la respuesta que da Facebook cuando no se pueda acceder a ese recurso (porque no se cumplen las restricciones) y forzar a una web a intentar cargar esos artículos.
b) que en Facebook se pueden generar posts restringidos por idioma, edad y sexo del que visita la red social.
 |
| Figura 6: Limitar la visibilidad de un post en Facebook |
Con un pequeño código en el navegador se podría saber qué post es el que Facebook ha permitido visitar y por lo tanto qué edad tiene la persona que está visitando la web.
 |
| Figura 7: Esquema del ataque completo. |
Esto se puede hacer de igual forma, como he dejado publicado al principio, en otras redes sociales como Twitter o Linkedin que también permiten publicar artículos con restricciones lo que permitiría a cualquier página web robarte los datos usando estos trucos.
 |
| Figura 8: Descubrimiento de edad con carga de posts de Facebook |
El resultado es lo que veis arriba, que una web sería capaz de inferir exactamente tu edad haciendo estas mediciones. Aquí tenéis el vídeo de la conferencia en AppSec Eu donde se explica todo esto y se pueden ver las demos en real.
Figura 9: Tom Van Goethem en AppSec Eu 2016
 |
| Figura 10: Respuestas de Facebook y Linkedin |
Como podéis ver, navegar por páginas webs y tener las sesiones abiertas de vuestras redes sociales no parece que sea la mejor idea, así que navega en privado y sin tener las sesiones abiertas.
Saludos Malignos!
Sigue Un informático en el lado del mal - Google+ RSS 0xWord
Available link for download
Wednesday, October 26, 2016
I can disable these facebook apps
I can disable these facebook apps
I can disable these apps?
from xda-developers http://ift.tt/2a6l2Gs
via IFTTT
Available link for download
Friday, September 2, 2016
How to add a call to action buttons to facebook fanpage Complete tutorial
How to add a call to action buttons to facebook fanpage Complete tutorial


Available link for download
Monday, August 22, 2016
Fast Pro for Facebook Beta v1 9 8 6 Apk Full App Free Download
Fast Pro for Facebook Beta v1 9 8 6 Apk Full App Free Download
Fast Pro for Facebook (Beta) v1.9.8.6
Requirements: 2.1 and up
Overview: What is Fast for Facebook?
Fast is a new and free android client to manage your Facebook account: Fast is born from the idea to give a great experience even to the less powerful device!
Requirements: 2.1 and up
Overview: What is Fast for Facebook?
Fast is a new and free android client to manage your Facebook account: Fast is born from the idea to give a great experience even to the less powerful device!

After many
Updates, it is a Facebook client with low battery and bandwidth consumption and a unique user interface. It is active only when you want. No hidden services or annoying notifications.Main features:
• Access to Facebook News Feed
• Send and share contents
• Read notifications
• Read and send private messages
• Chat
• Search friends, people, pages and everything else
• View Albums and download photos
• Access to Groups and Pages
• Background themes (grey, white or pictures loaded from your Device)
• Widget and quick links
• Optional Security pin against snoopy
• Optional Push Notifications Add-on (available on Google Play)
What’s in this version:
HANGELOG (full here http://goo.gl/YiXoF ):
• Added photo tagging
• Added new tablet landscape layout
• Added full private messages history (if you are on top of the message history the old messages are loaded automatically)
• Added possibility to post a photo directly in a status update
• Added custom color background selectable with a color picker
• Updated write on wall feature following the new Face-book© Rules: https://developers.facebook.com/road…leted-changes/
https://play.google.com/store/apps/details?id=app.fastpro.comDownload free Link
Available link for download
Sunday, August 21, 2016
Facebook Auto Post In All Groups 100 working Trick
Facebook Auto Post In All Groups 100 working Trick
100% working trick for you to make posts in one click to all groups..
just follow these easy steps
just follow these easy steps
 |
| Auto Posts to facebook Groups |
Steps...
- Open Facebook..
- Like this page Supportive Mind
- Copy below code (CTRL+A to select all and CTRL+C to copy)
- Then go to facebook press (CNTRL+SHIFT+K) to open Console BOx
- Then pat code to console Box by pressing CNTRL+V and the press enter
- Then follow the steps appeared on screen...